
La detección de anomalías en los procesos industriales que pueden pasar inadvertidas para las herramientas de supervisión de red centra el whitepaper ‘Detección temprana de amenazas en entornos industriales’, de CIC Consulting Informático. El documento plantea complementar la ciberseguridad de las comunicaciones con el análisis del comportamiento de los activos y presenta las capacidades de la plataforma RABEL para incorporar esta información a la supervisión de entornos de tecnología operacional (OT).

Una modificación en los parámetros de funcionamiento de una máquina o en la configuración de un controlador lógico programable (PLC) puede alterar un proceso sin generar inicialmente una alerta de red. El documento analiza cómo estas desviaciones, originadas por errores operativos o actuaciones no autorizadas, pueden evolucionar hasta afectar a la disponibilidad de los equipos y a la continuidad de las operaciones.
La propuesta consiste en observar los datos que generan los propios activos para identificar cambios respecto a su comportamiento habitual. Esta información aporta contexto a los equipos de operaciones, mantenimiento y ciberseguridad a la hora de investigar una incidencia y determinar su posible alcance.
Inventario de activos y análisis del comportamiento
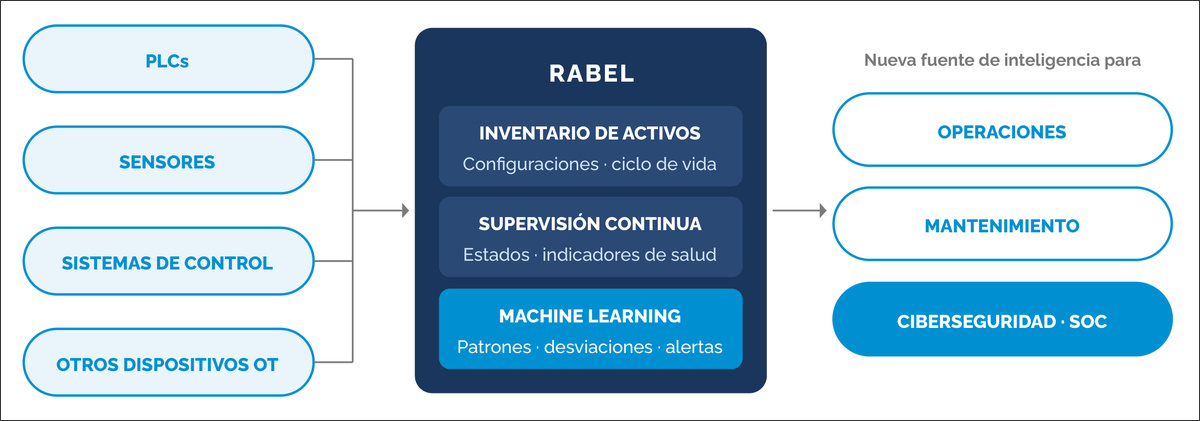
El whitepaper presenta RABEL como una plataforma que combina gestión de activos, monitorización continua, análisis contextual y detección de anomalías mediante aprendizaje automático. Su inventario centraliza información sobre configuraciones, versiones, relaciones funcionales, estado operativo y ciclo de vida de los equipos.
Sobre esta base, la plataforma captura datos procedentes de PLC, sensores, sistemas de control industrial y otros dispositivos OT. Los modelos construidos con información histórica y operativa permiten identificar desviaciones que pueden estar asociadas a fallos emergentes, errores de operación, cambios de configuración no previstos o posibles amenazas ciberfísicas.
El panel de supervisión reúne indicadores de anomalías, comunicaciones no autorizadas, activos no inventariados e interrupciones en la recepción de datos. También incorpora el estado de las órdenes de trabajo, con el objetivo de relacionar las señales detectadas con las actuaciones abiertas para su análisis y resolución.
Correlación de cambios y señales de degradación
Entre los escenarios descritos figura la alteración de programas o configuraciones de un PLC. El documento señala que un cambio puede responder tanto a una intervención legítima de mantenimiento como a una actuación no autorizada, por lo que correlacionarlo con el comportamiento posterior del proceso ayuda a investigar sus consecuencias.
Otro ámbito de aplicación es la identificación de señales de degradación de activos antes de que se produzca una avería o una parada. La combinación del inventario con los datos operativos también permite contextualizar la aparición de dispositivos no registrados o interacciones inesperadas y priorizar su investigación.
El enfoque expuesto por CIC Consulting Informático complementa las herramientas de protección de redes, sistemas y comunicaciones con una capa de visibilidad sobre el proceso industrial. El documento describe capacidades y escenarios de aplicación, sin aportar resultados cuantificados de implantaciones reales.
El whitepaper completo puede solicitarse para su descarga en la web de CIC Consulting Informático.